لم تعد السرقات الكبرى تحتاج إلى اقتحام المصارف، أو تفجير الخزائن، أو تهديد الموظفين بالسلاح. في عالم المال الجديد، تكفي ثغرة برمجية واحدة، وتوقيع رقمي في المكان الخطأ، وعقل إجرامي يعرف كيف يحوّل التكنولوجيا من أداة لحماية الثروات إلى سلاح لنهبها
خلال عشرين دقيقة فقط، اختفت أصول رقمية تُقدّر بنحو 6.3 مليارات دولار من منصة «بينانس»، في واحدة من أضخم عمليات السطو التي عرفها التاريخ المالي، لتطرح الحادثة سؤالًا يتجاوز عالم العملات المشفّرة: إذا كانت أكبر المنصات الرقمية عاجزة عن حماية خزائنها، فمن يستطيع حماية أموال العالم المتّجه بسرعة نحو الاقتصاد الإلكتروني؟
ما جرى لم يكن مجرد اختراق تقني عابر، بل عملية بالغة التعقيد كشفت أن أخطر نقاط الضعف قد لا تكون في التكنولوجيا نفسها، بل في الإنسان الذي يديرها، والصلاحيات التي يمنحها، والثقة المطلقة التي تُبنى عليها منظومات مالية بمليارات الدولارات.
لصوص بلا أقنعة
لم تحدث العملية بصورة ارتجالية، بل سبقتها أيام من التحضير والاختبارات الدقيقة. بدأ المهاجمون بتمويل عناوينهم الرقمية عبر وسائل تساعد على إخفاء مسارات الأموال، ثم اختبروا آلية الهجوم على محافظ صغيرة بمبالغ لا تتجاوز بضعة دولارات، قبل الانتقال إلى الهدف الحقيقي.
كانت الخطة تقوم على نشر عقد ذكي خبيث أُطلق عليه اسم «الكنّاس»، مهمته الاستيلاء على الأصول الموجودة في المحافظ المستهدفة وتحويلها تلقائيًا إلى عناوين يسيطر عليها المهاجمون.
لكن المفاجأة الأكثر خطورة تمثّلت في استغلال معيار برمجي حديث يُعرف باسم EIP-7702، يتيح للمحافظ التقليدية تنفيذ تعليمات العقود الذكية. ومن خلال تفويضات رقمية متتابعة، نجح المهاجمون في منح أنفسهم صلاحيات السيطرة على محافظ المنصة.
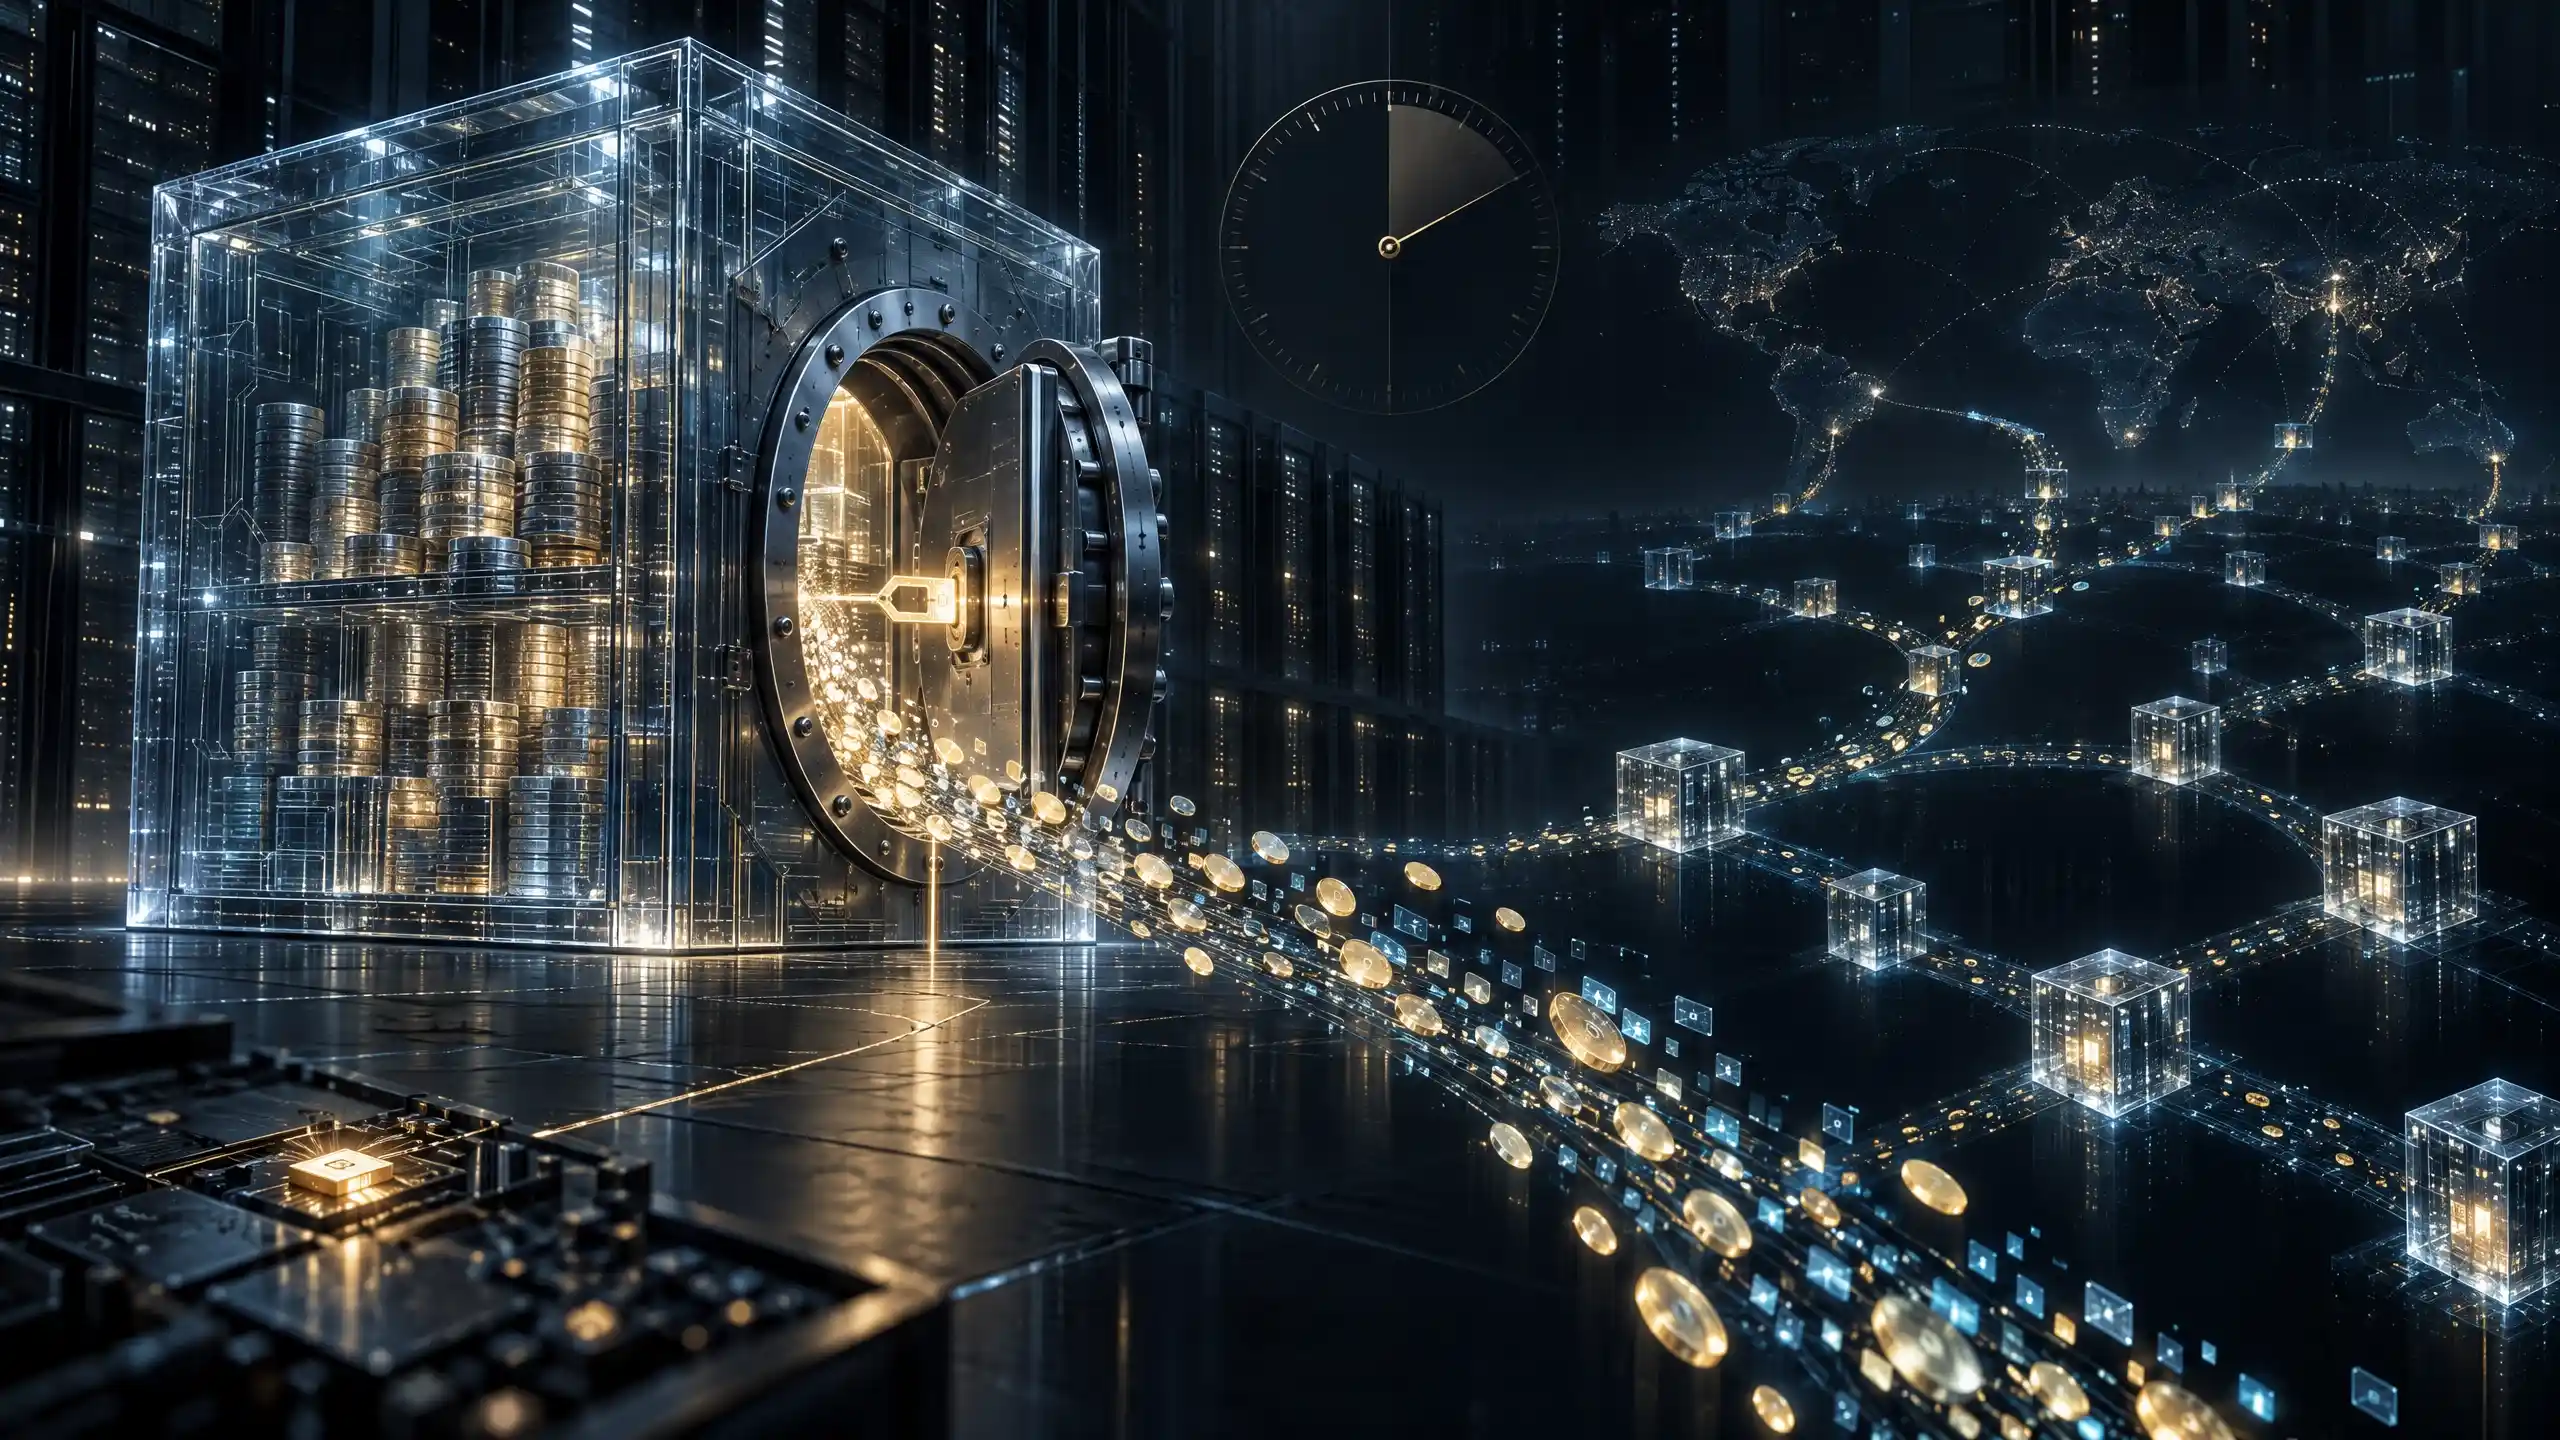
هنا لم تعد المسألة سرقة مفتاح خزنة، بل اختطاف الآلية التي تمنح الإذن بفتحها. وهذا تحديدًا ما يجعل العملية أكثر خطورة من الاختراقات التقليدية.
عشرون دقيقة غيّرت قواعد اللعبة
في غضون دقائق، تحوّلت المحافظ الساخنة التابعة لبينانس إلى مسارات مفتوحة لنقل الثروة. استولى المهاجمون على كميات هائلة من الإيثيريوم والتيثر وعشرات الأصول الرقمية الأخرى، ثم وسّعوا نطاق الهجوم ليشمل محافظ موزّعة على شبكات بلوك تشين متعددة.
ولم يتوقف الأمر عند الضربة الأولى؛ إذ استُغلّت الصلاحيات البرمجية التي بقيت سارية للوصول إلى أصول إضافية، بينها نحو 823 مليون دولار من عملة USDC، فضلًا عن سحوبات لاحقة.
إنها صورة مرعبة عن سرعة الجريمة في العصر الرقمي: مليارات الدولارات تنتقل بين القارات دون شاحنة مصفّحة، ودون أن يتحرّك لص واحد من مكانه، ودون أن يسمع أحد صوت إنذار مصرفي تقليدي.
لم يقتحموا مصرفًا، ولم يشهروا سلاحًا، ولم يكسروا خزنة... ومع ذلك، نفّذوا سطوًا بمليارات الدولارات
حرب استخبارات في الفضاء الرقمي
ذهبت تحليلات أمنية إلى ترجيح مسؤولية مجموعة «لازاروس» الكورية الشمالية، المعروفة بارتباطها بعمليات قرصنة مالية واسعة النطاق. واستندت هذه التقديرات إلى تشابه الأساليب التقنية مع عمليات سابقة، لكن هوية المنفّذين لم تُحسم بصورة نهائية.
وفي المقابل، دخلت الأموال المسروقة سباقًا مع الزمن لإخفاء آثارها، عبر تدويرها بين آلاف العناوين الرقمية وخلط مساراتها. وتمكّنت شركات إصدار العملات المستقرة من تجميد أصول تقارب ثلاثة مليارات دولار، بينما بقيت مليارات أخرى بعيدة عن متناول التجميد بفعل طبيعة العملات اللامركزية.
التكنولوجيا لا تحمي نفسها
قد تكون بينانس قادرة على تغطية خسائر المستخدمين من احتياطياتها، لكن ذلك لا ينهي القضية ولا يعالج جوهر الخلل. فالخطر الحقيقي لا يتعلق بمنصة واحدة، بل بمستقبل منظومة مالية تتوسّع فيها المعاملات المؤتمتة، وتُمنح فيها البرمجيات صلاحيات هائلة دون رقابة لحظية كافية.
لقد كشفت «سرقة القرن الرقمية» أن التوقيع الصحيح لا يعني بالضرورة أن المعاملة آمنة، وأن التكنولوجيا، مهما بلغت درجة تطورها، تظلّ عرضة للاستغلال عندما تغيب الحوكمة والمساءلة والتدقيق المستمر.
20 دقيقة كانت كافية لاختفاء مليارات الدولارات... فكم يلزم من الوقت لاستعادة الثقة؟
نحن أمام عالم تتغيّر فيه مفاهيم الثروة والملكية والسرقة، حيث لم تعد الخزائن جدرانًا فولاذية، بل شيفرات برمجية، ولم يعد اللص بحاجة إلى مفتاح، بل إلى معرفة دقيقة بكيفية انتزاع الإذن.
لقد سرقوا المليارات في عشرين دقيقة، لكنهم سرقوا أيضًا شيئًا أكثر قيمة: وهم الأمان المطلق في الاقتصاد الرقمي. والسؤال الذي ينبغي أن يقلق العالم ليس كيف نجح القراصنة في سرقة هذه الثروة، بل كم من الخزائن الرقمية الأخرى تنتظر اللحظة نفسها، وكم من المليارات قد تكون مكشوفة خلف شاشات توحي لنا بأن كل شيء تحت السيطرة؟